Чтобы проверить безопасность своего аккаунта, зайдите в сервис через сохранённый адрес или приложение, а не через ссылку из тревожного письма. Посмотрите список активных сеансов, способы входа и восстановления, подключённые приложения и уведомления о новых входах. Если видите действие, которого не совершали, воспользуйтесь официальной инструкцией сервиса по защите доступа и обратитесь в поддержку. Не вводите пароль на странице, куда вас привело подозрительное сообщение.
Почему начинать нужно с адреса сервиса
Письмо «срочно подтвердите вход» может быть настоящим уведомлением или попыткой привести вас на поддельную страницу. Внешний вид, логотип и даже обращение по имени не являются доказательством. Безопасный первый шаг — открыть приложение привычным способом или набрать адрес, который вы уже проверяли. Затем найдите раздел безопасности в настройках. Не переходите по кнопке в письме ради проверки самого письма: именно этого часто добиваются мошенники.
Смотрите на событие в контексте. Вы входили с нового устройства, меняли пароль или подключали приложение? В списке сеансов может быть собственный браузер с непривычным названием, поэтому не объявляйте каждый незнакомый ярлык взломом. Но и не игнорируйте вход из неизвестного места или изменение резервной почты. Если объяснения нет, выполните предусмотренные сервисом защитные действия, не вступая в переписку с отправителем тревожного письма.
Учебный пример: неожиданное письмо о входе
Представим, что Марина получила сообщение о входе в свой почтовый аккаунт поздно вечером. Кнопка предлагает «отменить вход» и ведёт на страницу с полем пароля. Марина не нажимает её. Она открывает своё приложение, проверяет раздел сеансов и видит знакомый телефон и ещё один браузер, название которого не узнаёт. По времени браузер совпадает с её входом на домашнем ноутбуке. Она проверяет устройство и уведомления, а не пересылает кому-либо код подтверждения. В учебном сценарии тревожное письмо оказалось подозрительным, а сеанс — её собственным; в жизни результат нужно устанавливать по данным сервиса, не по догадке.
Если бы в настройках обнаружилась смена резервной почты, которую Марина не делала, приоритет был бы другим: защитить доступ через официальную процедуру и связаться с поддержкой. Полезно сохранить само письмо и время события, но не публиковать скриншоты с адресами, кодами и другими личными сведениями. Если аккаунт связан с работой, уведомите ответственного за безопасность по принятому в организации каналу. Самостоятельно «исследовать» чужие устройства и аккаунты не нужно и нельзя.
План проверки собственного аккаунта
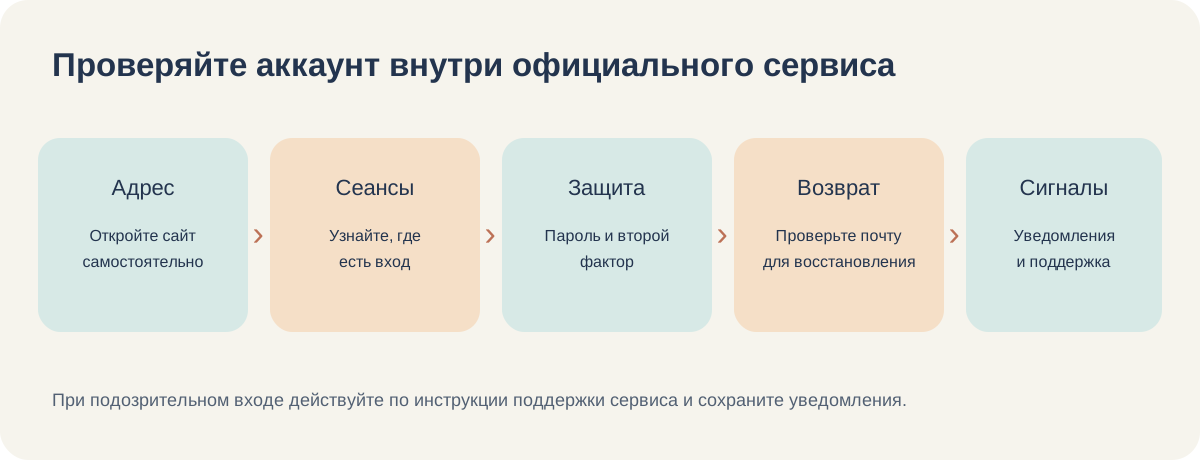
- Откройте настройки безопасности. Используйте известный вам путь в приложении или на сайте. Не вводите код, пароль или резервный ключ в форму, присланную незнакомым отправителем.
- Посмотрите сеансы и устройства. Сопоставьте даты и свои действия. Для непонятного сеанса используйте штатную функцию завершения сеанса, если она предусмотрена, и изучите инструкцию сервиса.
- Проверьте способ входа. У каждого важного сервиса должен быть отдельный надёжный пароль; при возможности включите второй фактор по официальной инструкции. Не пересылайте одноразовые коды даже человеку, назвавшемуся сотрудником поддержки.
- Проверьте восстановление. Убедитесь, что резервная почта и номер принадлежат вам, а старые устройства и приложения не имеют ненужного доступа. Способ восстановления должен быть доступен вам, но защищён от посторонних.
- Сохраните признаки инцидента. Если замечаете чужие действия, запишите время, тип уведомления и возможные изменения. Передавайте эти сведения только через официальный канал поддержки или принятую рабочую процедуру.
Граница самостоятельной проверки
Эта инструкция относится к собственным аккаунтам и штатным настройкам сервиса. Она не заменяет расследование компрометации, экспертизу устройства или работу специалиста по безопасности. При потере доступа не пытайтесь обходить защиту «восстановительными сервисами» из рекламы: ищите инструкцию владельца платформы. Если есть риск кражи денег или раскрытия чувствительных данных, действуйте через официальные каналы соответствующих организаций и фиксируйте последовательность событий.
Проверка признаков поддельной страницы требует той же аккуратности, что и работа с недостоверными источниками: нужно отделять проверяемый след от впечатления. Для практики критического чтения пригодится материал о том, как проверять факты и выстраивать понятное объяснение. Сама по себе необычная фотография или дизайн письма не доказывают мошенничество; опирайтесь на настройки и сообщения официального сервиса.
Частые вопросы
Если в списке незнакомое устройство, аккаунт точно взломали?
Не обязательно: сервис может показать ваш браузер или старое устройство под неожиданным именем. Сопоставьте время и действия. Если объяснения нет, воспользуйтесь штатной защитой и поддержкой.
Поможет ли второй фактор после подозрительного входа?
Он снижает часть рисков будущего входа, но не заменяет разбор уже случившегося события. Проверьте активные сеансы и восстановление доступа по инструкции сервиса.
Можно ли попросить знакомого «проверить» аккаунт за меня?
Не передавайте ему пароль и коды. Можно попросить помочь найти официальную инструкцию, но управление доступом выполняйте самостоятельно либо с подтверждённой поддержкой платформы.
Курс по кибербезопасности развивает привычку проверять цифровые следы и оформлять вывод с источниками на учебных примерах. Начните с безопасного аудита своих настроек и документируйте только то, что вправе проверять.